Auto-hôte
Kanera peut être auto-hébergé lorsque vous souhaitez exécuter le même produit sur votre propre infrastructure et garder le contrôle de votre déploiement, de votre base de données, de vos téléchargements, de vos sauvegardes, de vos domaines et de vos paramètres opérationnels.
L'édition auto-hébergée utilise la même base de code que Kanera Pro. Il est conçu pour fonctionner avec Docker Compose et comprend l'application Web, l'API principale, le support en temps réel, le travailleur en arrière-plan, l'API publique, le serveur MCP, PostgreSQL, Valkey et un service de sauvegarde en option.
Ce que comprend l'auto-hébergement
Le déploiement standard comprend :
- L'application Web Kanera.
- L'API principale de l'application et le serveur en temps réel.
- Un seul travailleur pour les planificateurs, les notifications, les webhooks et les tâches de nettoyage.
- PostgreSQL pour les données d'application.
- Valkey pour la diffusion en temps réel, la présence et les limites de débit partagé.
- L'API d'intégration publique.
- Le serveur MCP pour les agents IA.
- Stockage de téléchargement local, avec stockage compatible S3 en option.
- Sauvegardes PostgreSQL cryptées en option sur un stockage compatible S3.
Aucune limite de forfait
Kanera auto-hébergé n'a pas de plan de facturation ni de vérification de plan. Chaque fonctionnalité décrite n'importe où dans ces documents est disponible pour votre déploiement, y compris celles que le reste de la documentation décrit comme nécessitant Pro ou un essai Pro.
Cela signifie que les exigences du régime décrites dans les autres guides ne s’appliquent pas à vous :
| Documenté comme nécessitant Pro | Sur un déploiement auto-hébergé |
|---|---|
| Cartes et automatismes | Illimité. |
| Membres de l'organisation | Pas de plafond d'utilisateurs. |
| Invités à bord pour les clients et les entrepreneurs | Pas de porte pour les invités. Accordez l’accès au tableau si nécessaire. |
| Clés API et API REST publique | Disponible pour chaque utilisateur et pour chaque administrateur d’espace de travail pour les clés étendues. |
| Webhooks personnalisés | Disponible pour tous les administrateurs d’espace de travail. |
| Destinations de discussion pour Slack, Discord, Telegram et Zulip | Disponible pour tous les administrateurs d’espace de travail. |
| Notifications personnelles ntfy, Gotify et webhook | Disponible pour chaque utilisateur. |
| Stockage des pièces jointes | Délimité par votre propre disque ou compartiment S3, pas par un quota. |
Le comportement de rétrogradation décrit par ces guides (webhooks suspendus, clés API révoquées, canaux personnels désactivés) est un mécanisme de facturation hébergé et ne fonctionne jamais ici. Les règles d'autorisation s'appliquent toujours exactement telles que documentées : l'administrateur de l'espace de travail est toujours requis là où la documentation le dit.
Notifications sur Kanera auto-hébergé
Les déploiements auto-hébergés incluent le même ensemble de fonctionnalités de notification que Kanera hébergé : le tiroir de notification dans l'application, le courrier électronique, le push du navigateur, les destinations personnelles ntfy, Gotify et webhook, les règles par espace de travail, les préférences utilisateur par type et les destinations de discussion de l'espace de travail pour Slack, Discord, Telegram et Zulip.
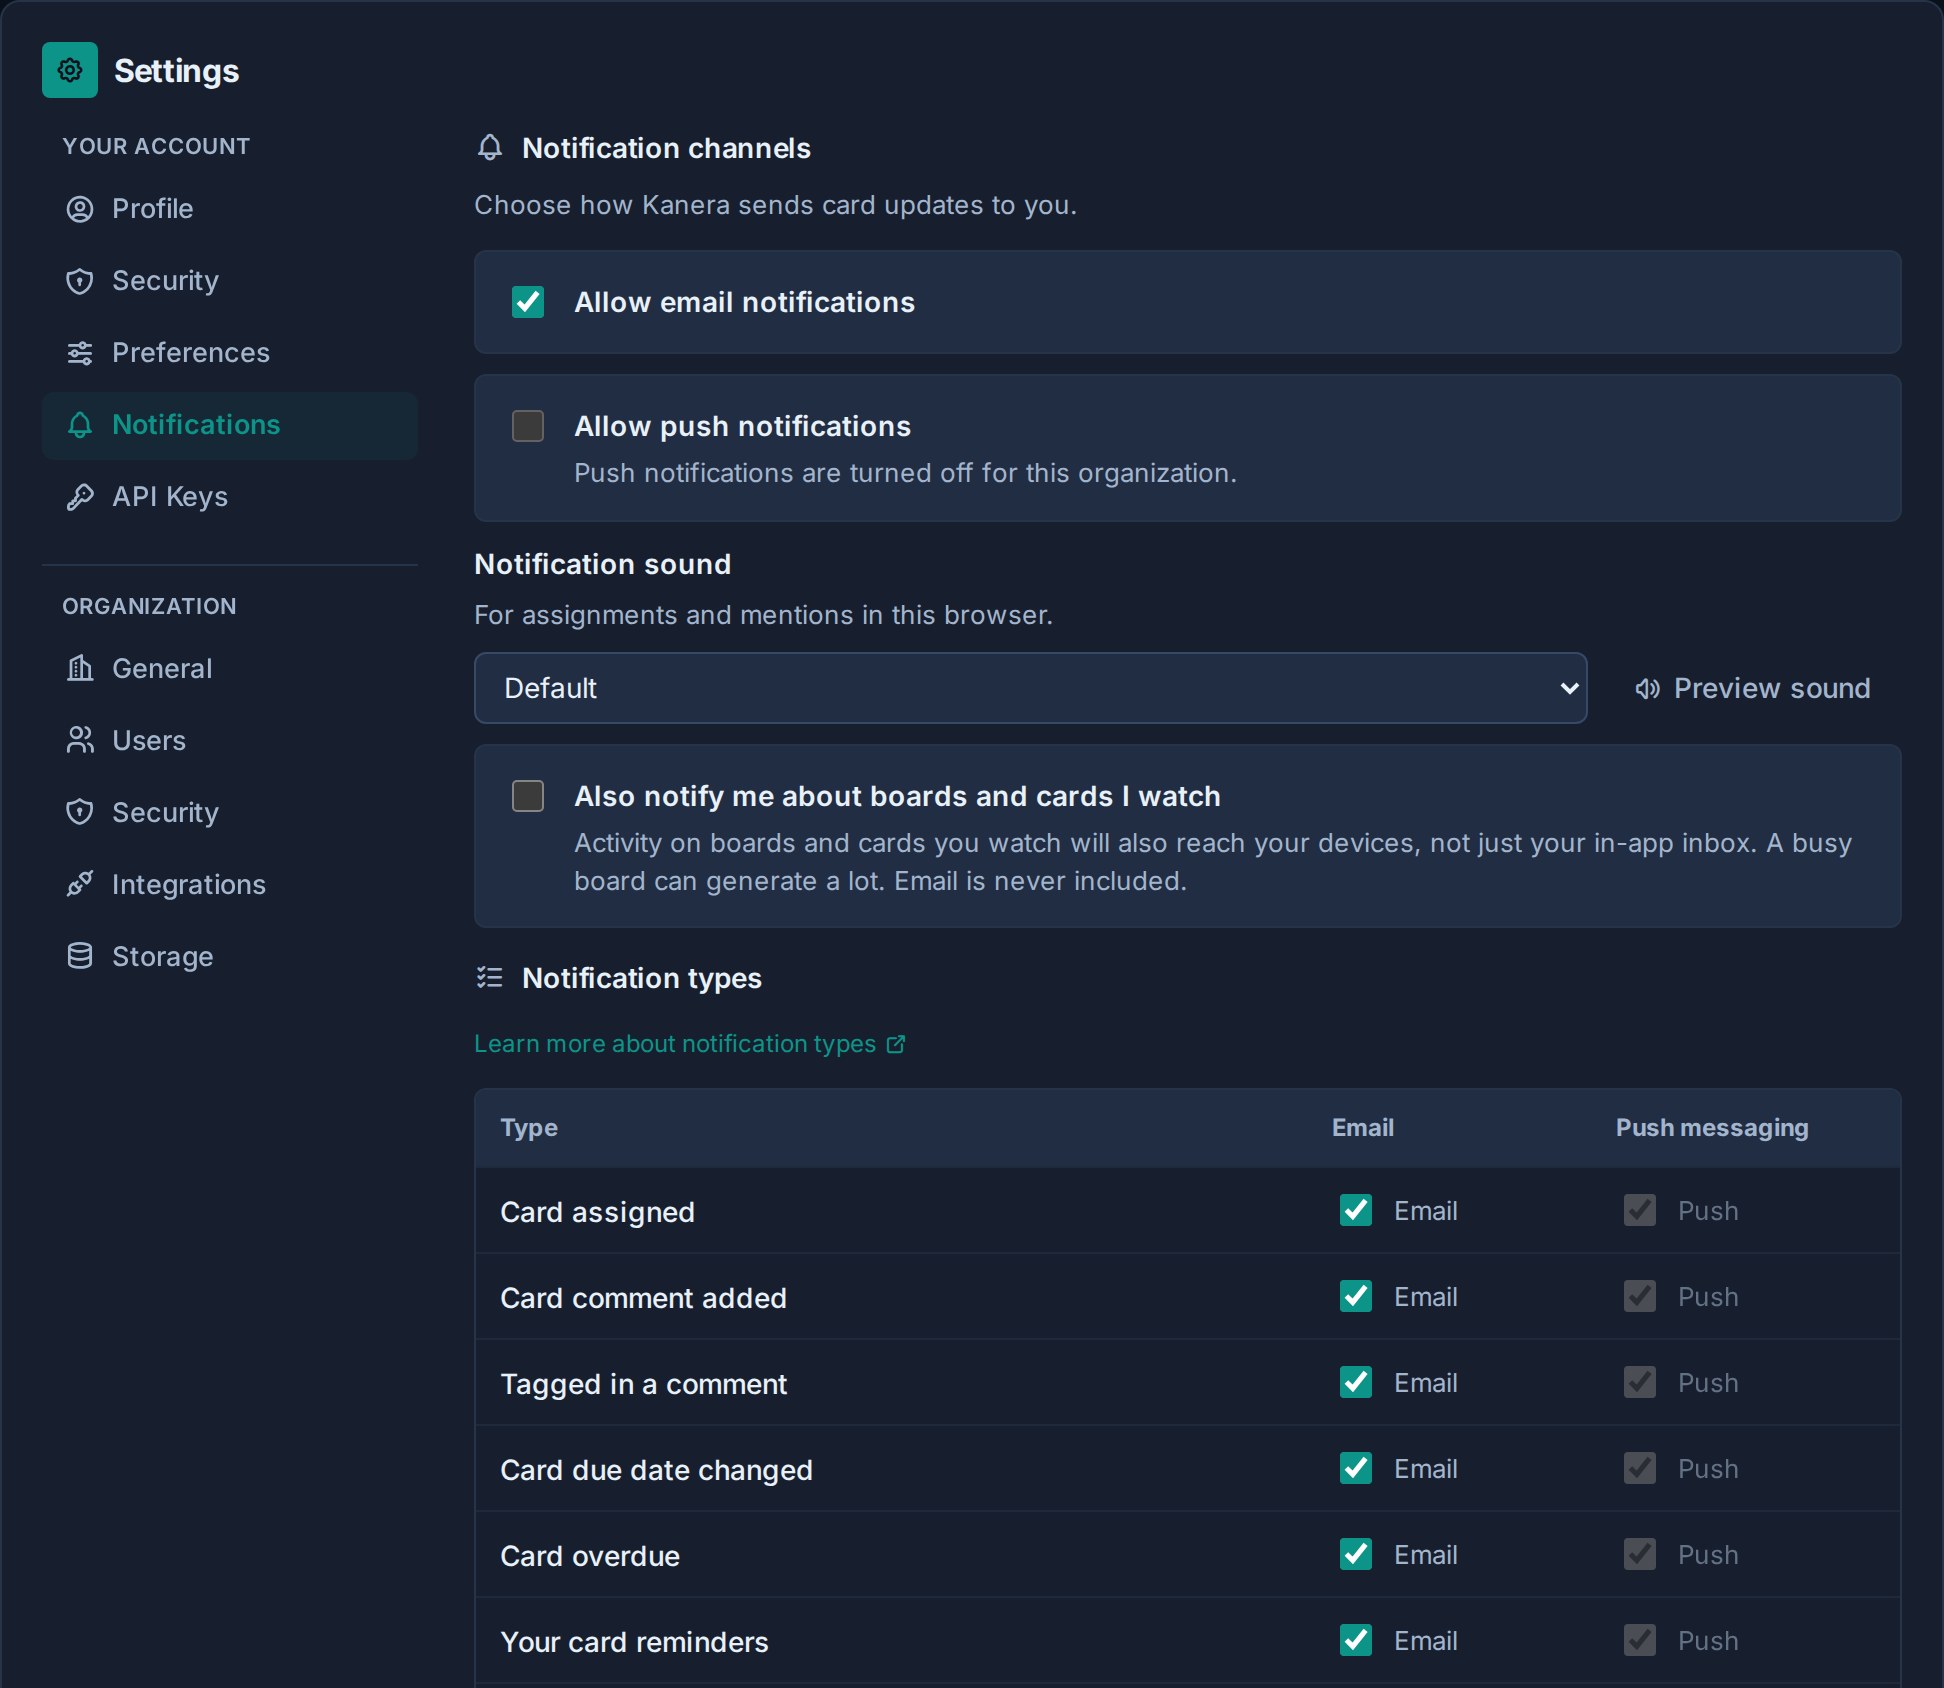
L'auto-hébergement est un bon choix pour canaux de livraison personnels, car un homelab ou un serveur interne ntfy ou Gotify est souvent tout l'intérêt. Voir E-mail et notifications pour SMTP, push, récepteurs privés et configuration de destination de chat.
Par où commencer
Commencez par Commencer. Il vous fait passer d'un serveur vide à un Kanera auquel vous pouvez vous connecter : les exigences, la capacité, le fichier d'environnement, le démarrage de Docker Compose et les vérifications de l'état.
Tout ce qui suit est facultatif et possède sa propre page :
| Pages | Couvertures |
|---|---|
| Commencer | Exigences, planification des capacités, valeurs de l'environnement, démarrage de la pile et vérification. |
| Référence Environnement | Secrets requis, URL publiques, accès, stockage, livraison, mise à l'échelle, conservation, surveillance et paramètres d'administration. |
| Services et routage | Ce que fait chaque service, domaines recommandés, ports de publication et approbation du proxy inverse. |
| E-mail et notifications | SMTP, push du navigateur, destinations personnelles ntfy/Gotify/webhook et destinations de discussion. |
| Intégrations et API | Exposition de l'API publique et du MCP, d'OAuth pour les agents AI et de la copie des pièces jointes Trello. |
| Stockage et sauvegardes | Stockage de téléchargement local ou S3, sauvegardes de bases de données et de fichiers, ainsi que les secrets à conserver. |
| Mises à jour et mise à l'échelle | Mise à jour vers une nouvelle version et nombre de réplicas. |
| Problèmes courants | Une liste de contrôle pour le premier déploiement et les symptômes qui reviennent le plus. |
Pour la référence sur le déploiement basé sur l'implémentation, voir DEPLOY.md dans le référentiel Kanera.