E-post og varsler
Varselpanelet i Kanera fungerer uten konfigurasjon. Alt som forlater serveren — e-post, nettleser-push og personlige leveringskanaler — krever et valg fra deg.
Sett opp e-post
SMTP er valgfritt, men anbefales for invitasjoner, varsler, verifisering og operativ bruk.
SMTP_HOST=smtp.example.com
SMTP_PORT=587
SMTP_SECURITY=starttls
SMTP_PASSWORD=your-password
SMTP_FROM_NAME=Kanera
En organisasjonsadministrator kan også angi SMTP-innstillinger fra Innstillinger -> Organisasjon -> Integrasjoner i stedet for å bruke miljøverdier. Innstillingssiden markerer hvilken kilde som er i bruk.
La e-postbekreftelse være deaktivert til utgående e-post er bekreftet å fungere:
EMAIL_VERIFICATION_ENABLED=false
Når e-post fungerer, kan du angi EMAIL_VERIFICATION_ENABLED=true for å kreve bekreftelse for registrering, inviter registrering og e-postendringer.
E-postvarsler
Når SMTP fungerer, administrerer brukerne sine egne e-postkanaler og per-type e-postpreferanser fra Profilinnstillinger -> Varsler. Ingen ytterligere serverkonfigurasjon er nødvendig.
Nettleser push
- Bekreft Kanera er servert over HTTPS.
- Åpne Innstillinger -> Organisasjon -> Integrasjoner som organisasjonsadministrator.
- Slå på Tillat nettleser- push for denne organisasjonenDette forbereder også den delte web-push konfigurasjon som nettlesere trenger før noen kan abonnere.
- Spør brukere som vil ha push-varsler å åpne Profilinnstillinger -> Varsler, aktiver Tillat push-varsler, gi nettlesertillatelse, og velg deres per-type push-preferanser.
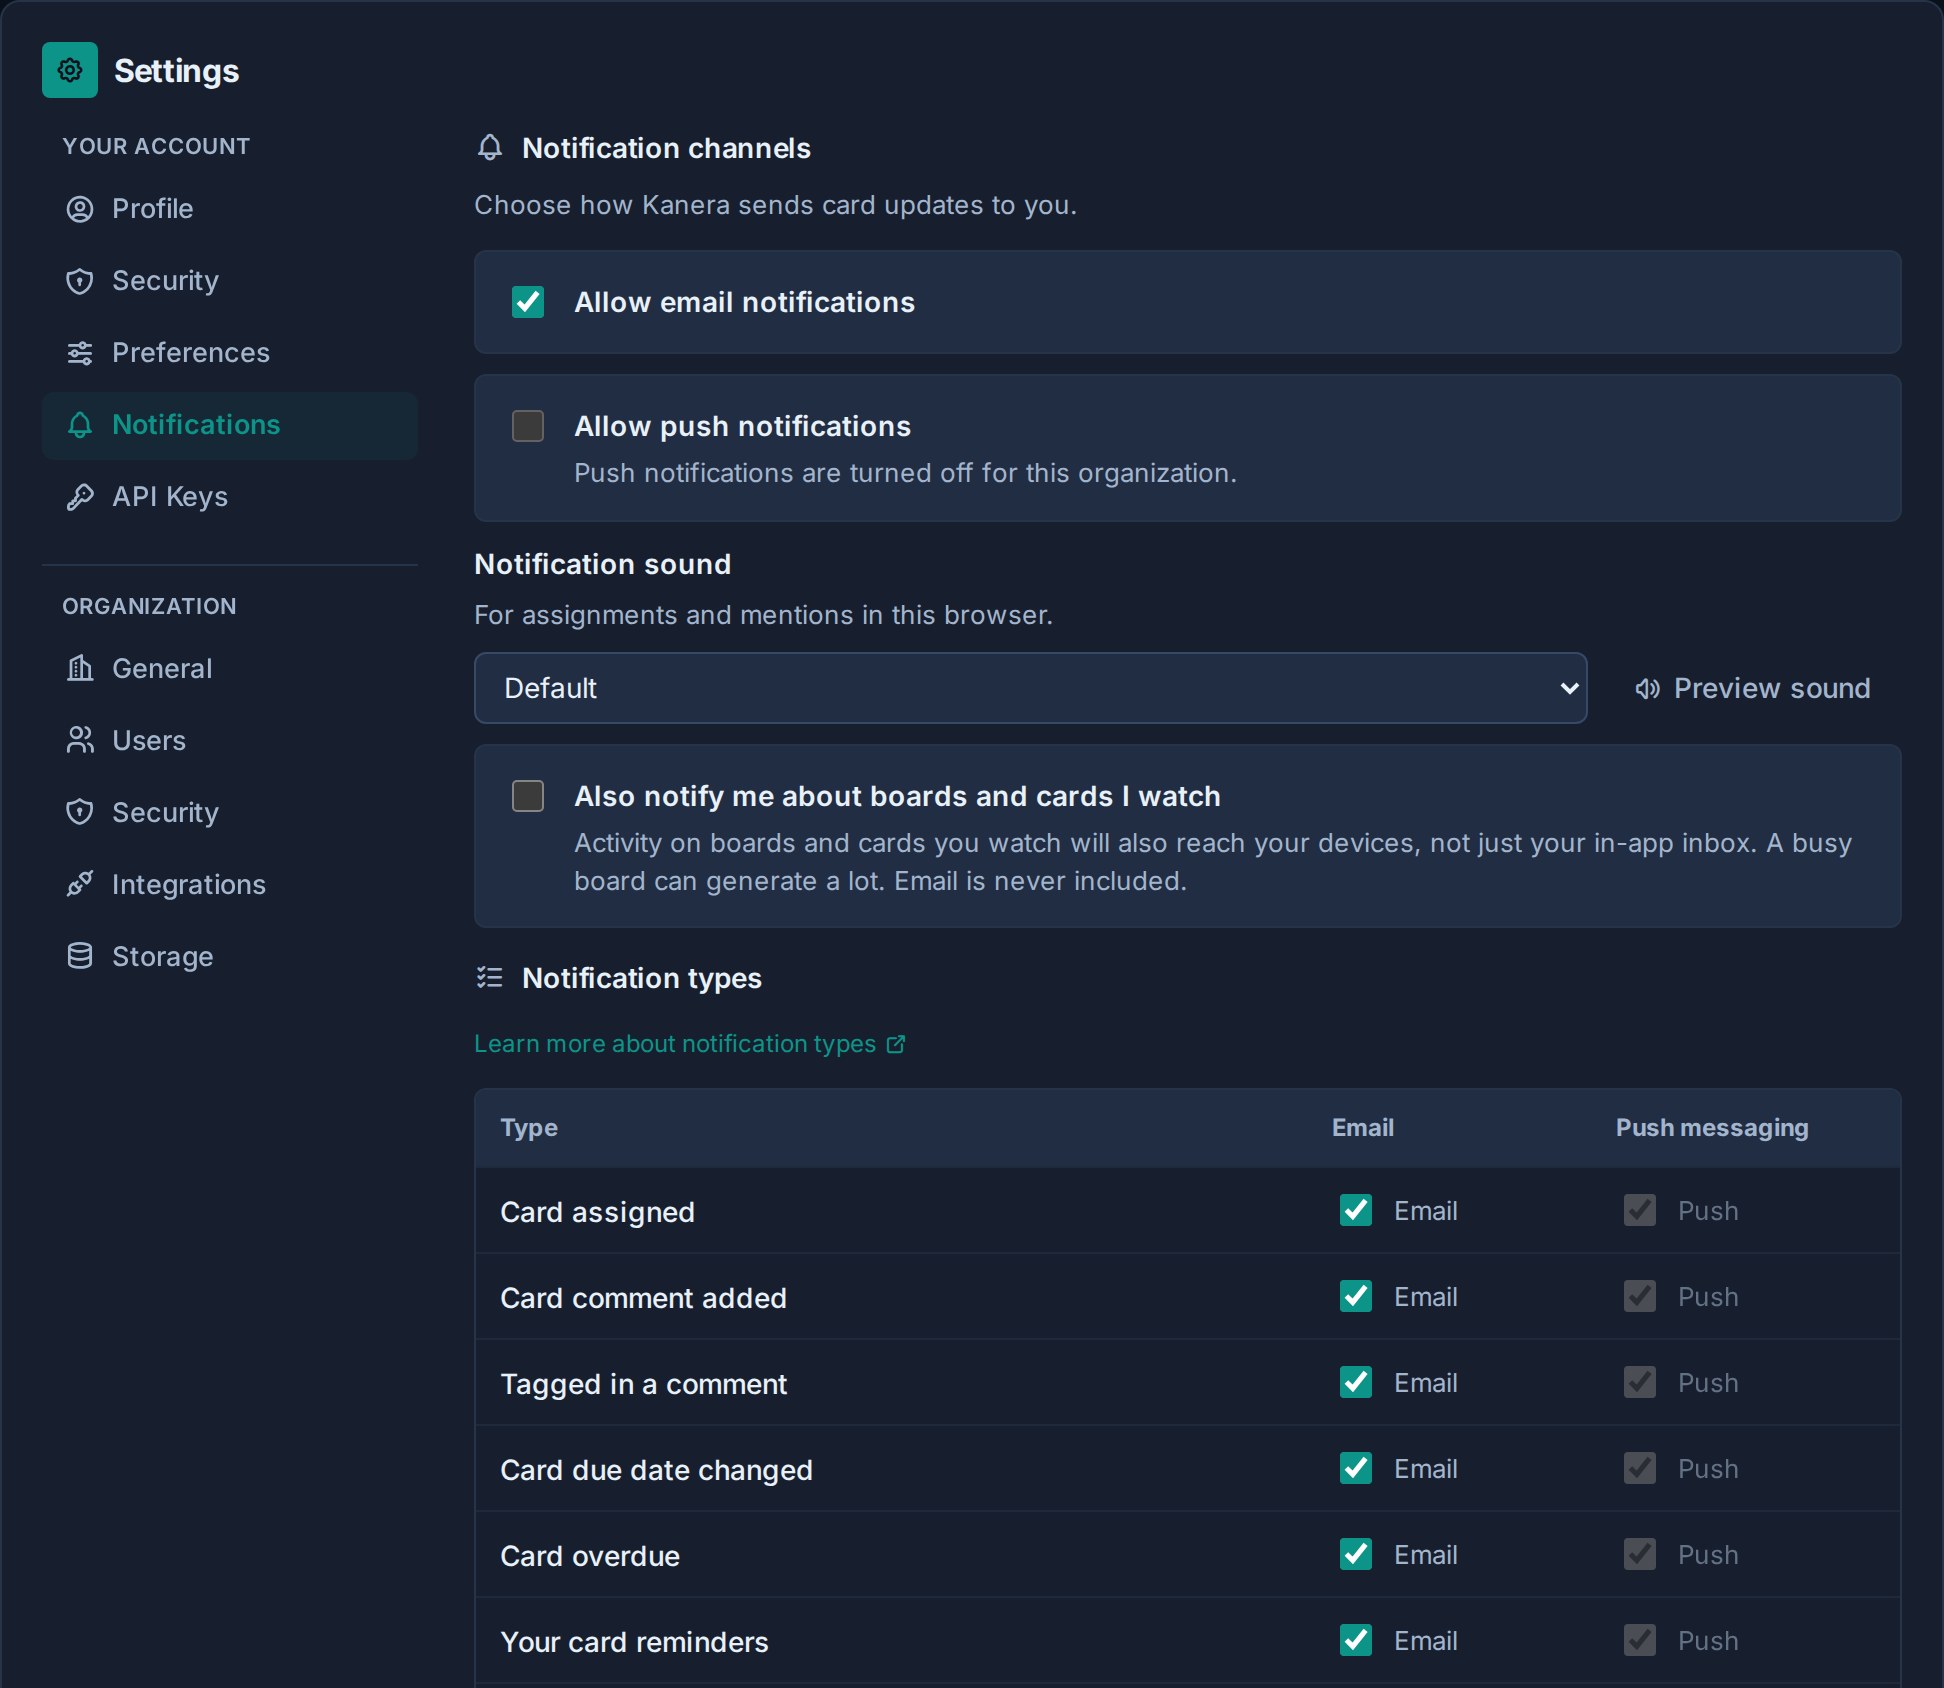
Push er enhets- og nettleserspesifikk. En bruker som ønsker varsler på flere enheter må aktivere push fra hver nettleser eller installert PWA.
Push er slått av som standard for både organisasjonen og hver bruker, men det er kanalen som er verdt å oppmuntre: et varsel kommer mens arbeidet er aktuelt og etterlater ingenting i en innboks etterpå. Konfigurasjon.
Personlige leveringskanaler
Brukere kan sende sine egne varsler til ntfy, Gotify eller en personlig webhook uten serverkonfigurasjon, så lenge destinasjonen er tilgjengelig over offentlig HTTPS.
Hvis brukerne kjører disse tjenestene på det interne nettverket, kan du tillate private mottakere:
KANERA_ALLOW_PRIVATE_NOTIFICATION_DESTINATIONS=true
Dette tillater http:// og private adresser som loopback, RFC1918, CGNAT og IPv6 ULA. Link-lokale og sky metadata adresser, multicast og andre reserverte områder forblir blokkert. La det være frakoblet eller false Det er behov for offentlige HTTPS-destinasjoner.
En homelab eller intern ntfy eller Gotify server er ofte hele grunnen til å være selv vert, så dette er vanligvis den ene varslingsinnstillingen som er verdt å endre. Varslingsinnstillingssiden forteller hver bruker hvilken av de to retningslinjene som er aktiv. Se Personlige leveringskanaler.
Chat destinasjoner
Arbeidsområdeadministratorer kan legge inn kortaktivitet i Slack, Discord, Telegram eller Zulip fra Arbeidsområdeinnstillinger -> Integrasjoner. Det trenger ingen serverkonfigurasjon utover utgående HTTPS-tilgang.
Chat destinasjoner og personlige webhooks lagre sine legitimasjon kryptert med SECRETS_ENCRYPTION_KEY. Sett den til en stabil verdi forskjellig fra JWT_SECRET, og ikke endre det etter at destinasjoner eksisterer. Se Chat Destinasjoner.