Self Host - Komme i gang
Denne guiden tar deg fra en tom server til en Kanera som kjører og du kan logge på.
Den dekker delene hver distribusjon trenger: krav, kapasitet, miljøfilen, starter stabelen og bekrefter at den fungerer. Valgfrie stykker - den offentlige API, MCP, e-post, lagring og sikkerhetskopier - har hver sin egen side, koblet til på slutten.
Krav
Du trenger:
- En server med Docker og Docker Compose.
- Et domene som peker på serveren.
- HTTPS foran Kanera, vanligvis gjennom Caddy, Traefik, nginx eller en skylastbalanserer.
- SMTP legitimasjon hvis du vil at Kanera skal sende e-post.
- En plan for sikkerhetskopiering av PostgreSQL-data og opplastede filer.
Planleggingskapasitet
Kanera er lett på liten gruppe skala. Komponeringsfilen setter ikke harde CPU- eller minnegrenser, og overføringstjenesten avsluttes etter oppstart. Standardstakken kjører PostgreSQL, Valkey, to API-repliker, en arbeider, den offentlige API, MCP og nginx.
Bruk disse som utgangspunkt, og mål deretter din egen samtidige aktivitet, filer, integrasjoner og sikkerhetskopivindu:
| Typiske team | Startkapasitet | Lokal disk | Notater |
|---|---|---|---|
| Personlig eller lett brukt | 1 vCPU, 1 GiB RAM | 10 GiB | Bruk API_REPLICAS=1 og la den valgfrie overvåkingsprofilen være av. |
| 1 til 25 aktive brukere | 1-2 vCPU, 2 GiB RAM | 20 GiB | Komfortabel for normal bordaktivitet, varsler og lysintegrasjoner. |
| 26 til 100 aktive brukere | 2-4 vCPU, 4 GiB RAM | 40 GiB | Legger til headroom for samtidig aktivitet, opplastinger, API-trafikk, webhooks og databasebuffer. |
| Over 100 aktive brukere | 4+ vCPU, 8+ GiB RAM | 80+ GiB | Lasttest med representative data før lansering, skaler deretter API-repliker og juster PostgreSQL fra observert bruk. |
Dette er planlegging av grunnlinjer, ikke harde brukergrenser eller målte kapasitetsgarantier. Samtidig aktivitet betyr mer enn antall registrerte kontoer. Filvolum og oppbevaring driver vanligvis diskkrav mer enn Kanera selv. Hold database og opplastede sikkerhetskopier utenfor serverens primære disk, og vær oppmerksom på diskvekst.
Den valgfrie Prometheus, Grafana, Loke, Alloy og eksportør overvåkingsprofil legger til flere prosesser. Distribusjonsguiden anslår omtrent 0,7 til 1,5 GiB ekstra minne, avhengig av loggvolum og dashbordbruk. Budsjett som separat eller kjører overvåking på en annen vert.
For hva hver tjeneste gjør og hvilke som skal eksponeres, se Tjenester og rute.
Last ned Kanera
Kanera sendes som forhåndsbygde Docker-bilder. Hver frigi Inkluderer en klar til å kjøre docker-compose.yml som trekker dem, slik at du ikke trenger å klone depotet eller bygge noe.
På serveren lager du en katalog for Kanera og laster ned komponer- og eksempelmiljøfilen fra den nyeste versjonen:
mkdir kanera && cd kanera
curl -fsSLo docker-compose.yml https://github.com/happendev/Kanera/releases/latest/download/docker-compose.yml
curl -fsSLo .env https://github.com/happendev/Kanera/releases/latest/download/env.example
Komponere fil pins hvert bilde til den utgivelsen, så ingenting endres før du Oppdater. Den trenger Docker Compose 2.23 eller nyere (docker compose version).
Konfigurer miljøfilen
Åpne .env og erstatte hver plassholder. Angi de nødvendige produksjonsverdiene:
WEB_ORIGIN=https://kanera.example.com
COOKIE_DOMAIN=kanera.example.com
COOKIE_SECURE=true
KANERA_ENVIRONMENT=production

POSTGRES_PASSWORD=<openssl rand -hex 32>
JWT_SECRET=<openssl rand -hex 32>
MCP_INTERNAL_SECRET=<openssl rand -hex 32>
MFA_ENCRYPTION_KEY=<openssl rand -hex 32>
MEDIA_SIGNING_SECRET=<openssl rand -hex 32>
SECRETS_ENCRYPTION_KEY=<openssl rand -hex 32>
Hold disse hemmelighetene stabile på tvers av omplasseringer. JWT_SECRET Logger brukerne ut. Endre MFA_ENCRYPTION_KEY ugyldiggjør registrerte autentiseringsenheter og MFA-utfordringer. Endring MEDIA_SIGNING_SECRET ugyldiggjør eksisterende signerte medieadresser. MCP_INTERNAL_SECRET autentiserer MCP-tjenesten til API. SECRETS_ENCRYPTION_KEY beskytte lagrede integrasjonshemmeligheter og bør være forskjellig fra JWT_SECRET.
Selvbetjent modus er standard:
KANERA_DEPLOYMENT_MODE=self_hosted
Ikke angi vert Stripe fakturering variabler med mindre du kjører en Kanera SaaS-stil vert distribusjon.
Se Miljøreferanse for produksjonsinnstillinger og env.full.example for alle valgfrie tuning verdi og standard.
Start Kanera
docker compose up -d
Docker trekker bildene, så setter migrasjonstjenesten opp databasen en gang før api, worker, og public-api MCP-tjenesten starter etter at den offentlige API-helsekontrollen er godkjent.
Sjekk distribusjonen
Åpne webdomenet i en nettleser:
https://kanera.example.com
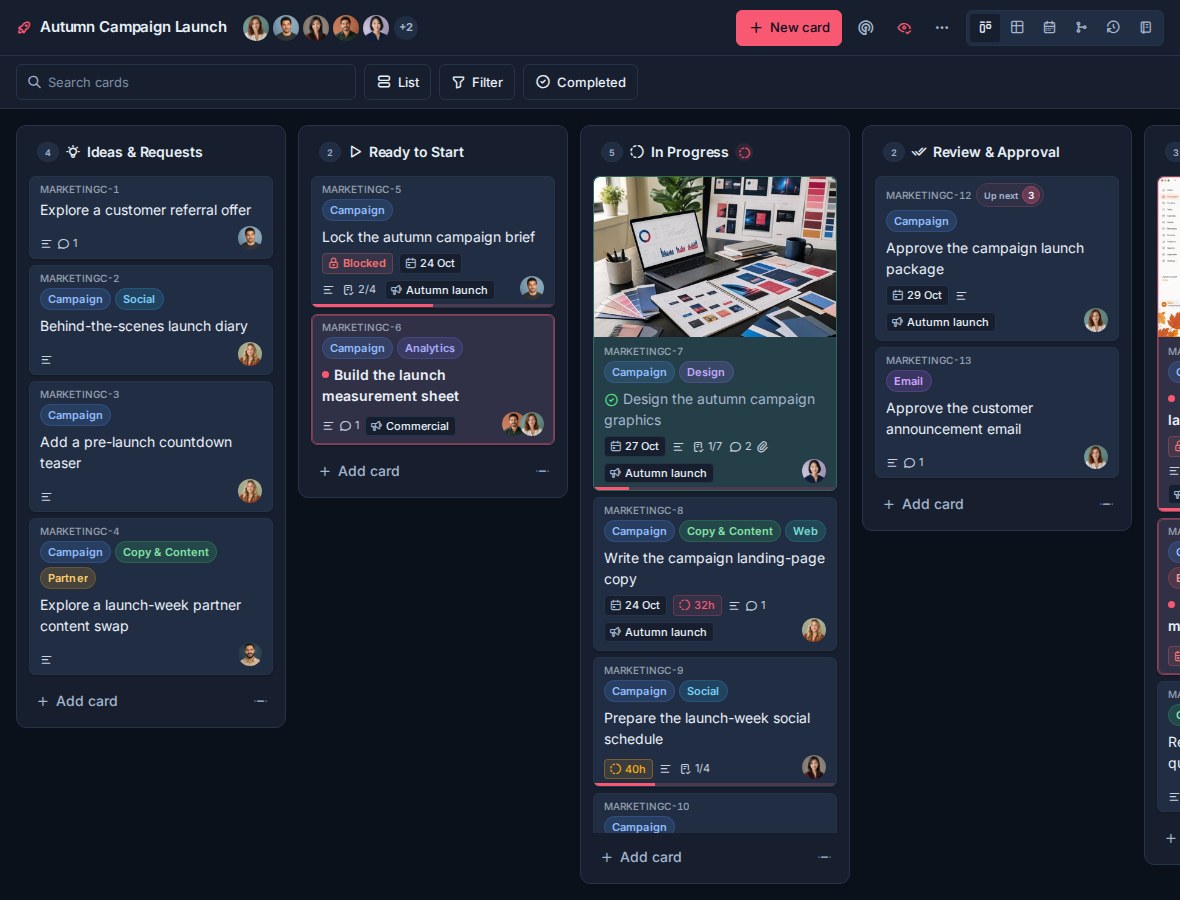
Nyttige sjekker:
docker compose ps
docker compose logs -f api
docker compose logs -f worker
docker compose logs -f public-api
docker compose logs -f mcp
Helsesjekk:
curl https://kanera.example.com/api/health
curl https://api.kanera.example.com/health
curl https://mcp.kanera.example.com/health
De offentlige API- og MCP-kontrollene gjelder bare hvis disse tjenestene er eksponert.
Hvis noe ikke kommer opp, jobbe gjennom Vanlige problemer I stedet for symptom.
Konfigurer det du trenger
Du trenger ikke å logge inn og bruke tavler. Legg til hver brikke når du vil ha den:
| Side | Omslag |
|---|---|
| Miljøreferanse | Nødvendige hemmeligheter, offentlige nettadresser, tilgangspolicy, lagring, levering, skalering, oppbevaring, overvåking og administratorinnstillinger. |
| Tjenester og rute | Hva hver tjeneste gjør, anbefalte domener, publiseringsporter og omvendt proxy-tillit. |
| E-post og varsler | SMTP, nettleser push, personlig ntfy / Gotify / webhook destinasjoner, og chat destinasjoner. |
| Integrasjoner og APIer | Eksponering av offentlig API og MCP, OAuth for AI-agenter og Trello vedleggskopiering. |
| Lagring og sikkerhetskopiering | Lokal eller S3 laste opp lagring, database og fil sikkerhetskopier, og hemmeligheter verdt å holde. |
| Oppdateringer og skalering | Oppdatering til en ny utgivelse og kopi teller. |
For referansen til implementeringsstøttet distribusjon, se Deploy.md i Kanera-depotet.