自助主機 - 入門
本指南將帶您從空伺服器到執行的 Kanera,您可以登入到它。
它涵蓋了每個部署所需的部分:要求、容量、環境檔案、啟動堆疊和確認其工作。 可選部分 — — 公共 API、MCP、電子郵件、儲存和備份 — — 每個都有自己的頁面,在結尾處連結。
所需經費
你需要:
- 具有 Docker 和 Docker Compose 的伺服器。
- 指向伺服器的域。
- HTTPS 在Kanera前面,通常透過Caddy,Traefik,nginx,或雲負載均衡器。
- 如果您想讓 Kanera 傳送電子郵件,請輸入 SMTP 憑據。
- 備份 PostgreSQL 資料和上傳檔案的計劃。
規劃能力
Kanera 適用於小型團隊,其編寫檔案不設定硬 CPU 或記憶體限制,並且遷移服務在啟動後退出。 預設堆疊執行 PostgreSQL、Valkey、兩個 API 副本、一個工作程式、公共 API、MCP 和 nginx。
使用這些作為起點,然後衡量您自己的併發活動、檔案、整合和備份視窗:
| 典型的隊伍 | 起始能力 | 本地磁碟 | 筆記 |
|---|---|---|---|
| 個人或輕微使用 | 1 個 vCPU、1 GiB RAM | 10GiB | 使用 API_REPLICAS=1 並關閉可選監控配置檔案。 |
| 1 至 25 名活躍使用者 | 1-2 個 vCPU、2 GiB RAM | 20GiB | 適合正常的板活動、通知和輕型整合。 |
| 26 至 100 名活躍使用者 | 2-4 個 vCPU、4 GiB RAM | 40GiB | 增加了併發活動、上傳、API 流量、Webhook 和資料庫快取的空間。 |
| 超過100名活躍使用者 | 4+ vCPU、8+ GiB RAM | 80+ GiB | 在釋出前使用代表性資料進行負載測試,然後擴充套件 API 副本並根據觀察到的使用情況調整 PostgreSQL。 |
這些是規劃基線,而不是硬性使用者限制或測量容量保證。 併發活動比註冊帳戶數量更重要,檔案量和保留通常比 Kanera 本身更加驅動磁碟需求。 將資料庫和上傳檔案備份儲存在伺服器主磁碟之外,並提醒磁碟增長。
可選的 Prometheus、Grafana、Loki、Alloy 和匯出器監控配置檔案可新增多個程序。 部署指南估計,根據日誌量和儀表板使用情況,大約需要 0.7 到 1.5 GiB 的額外記憶體。
關於每個服務的功能以及要公開哪些服務,請參閱 服務與路由.
下載Kanera
Kanera 作為預構建的 Docker 映像交付。 每個 釋放 包括一個即可執行的 docker-compose.yml 從而不需要克隆倉庫或構建任何東西。
在伺服器上為 Kanera 建立一個目錄,並從最新版本下載編寫檔案和示例環境檔案:
mkdir kanera && cd kanera
curl -fsSLo docker-compose.yml https://github.com/happendev/Kanera/releases/latest/download/docker-compose.yml
curl -fsSLo .env https://github.com/happendev/Kanera/releases/latest/download/env.example
編譯檔案將每個影象都繫結到該版本,因此在您 最新情況。它需要 Docker Compose 2.23 或更高版本(docker compose version).
配置環境檔案
開放 .env 設定所需的生產值:
WEB_ORIGIN=https://kanera.example.com
COOKIE_DOMAIN=kanera.example.com
COOKIE_SECURE=true
KANERA_ENVIRONMENT=production

POSTGRES_PASSWORD=<openssl rand -hex 32>
JWT_SECRET=<openssl rand -hex 32>
MCP_INTERNAL_SECRET=<openssl rand -hex 32>
MFA_ENCRYPTION_KEY=<openssl rand -hex 32>
MEDIA_SIGNING_SECRET=<openssl rand -hex 32>
SECRETS_ENCRYPTION_KEY=<openssl rand -hex 32>
在重新部署過程中保持這些秘密的穩定性。 JWT_SECRET 登出使用者。 更改 MFA_ENCRYPTION_KEY 使已註冊的身份驗證器和 MFA 挑戰無效。 MEDIA_SIGNING_SECRET 使現有的已簽名媒體 URL 無效。 MCP_INTERNAL_SECRET 將 MCP 服務身份驗證到 API。 SECRETS_ENCRYPTION_KEY 保護儲存的整合機密,並應與 JWT_SECRET.
自託管模式是預設值:
KANERA_DEPLOYMENT_MODE=self_hosted
除非您正在執行 Kanera SaaS 風格的託管部署,否則不要設定託管 Stripe 計費變數。
海 環境變數參考 適用於生產設定 env.full.example 對於每個可選調諧值和預設值。
起點 Kanera
docker compose up -d
Docker 會拉取映像,然後遷移服務會在此之前設定資料庫一次 api, worker, 和 public-api start 。 MCP 服務在公共 API 執行狀況檢查透過後啟動。
檢查部署情況
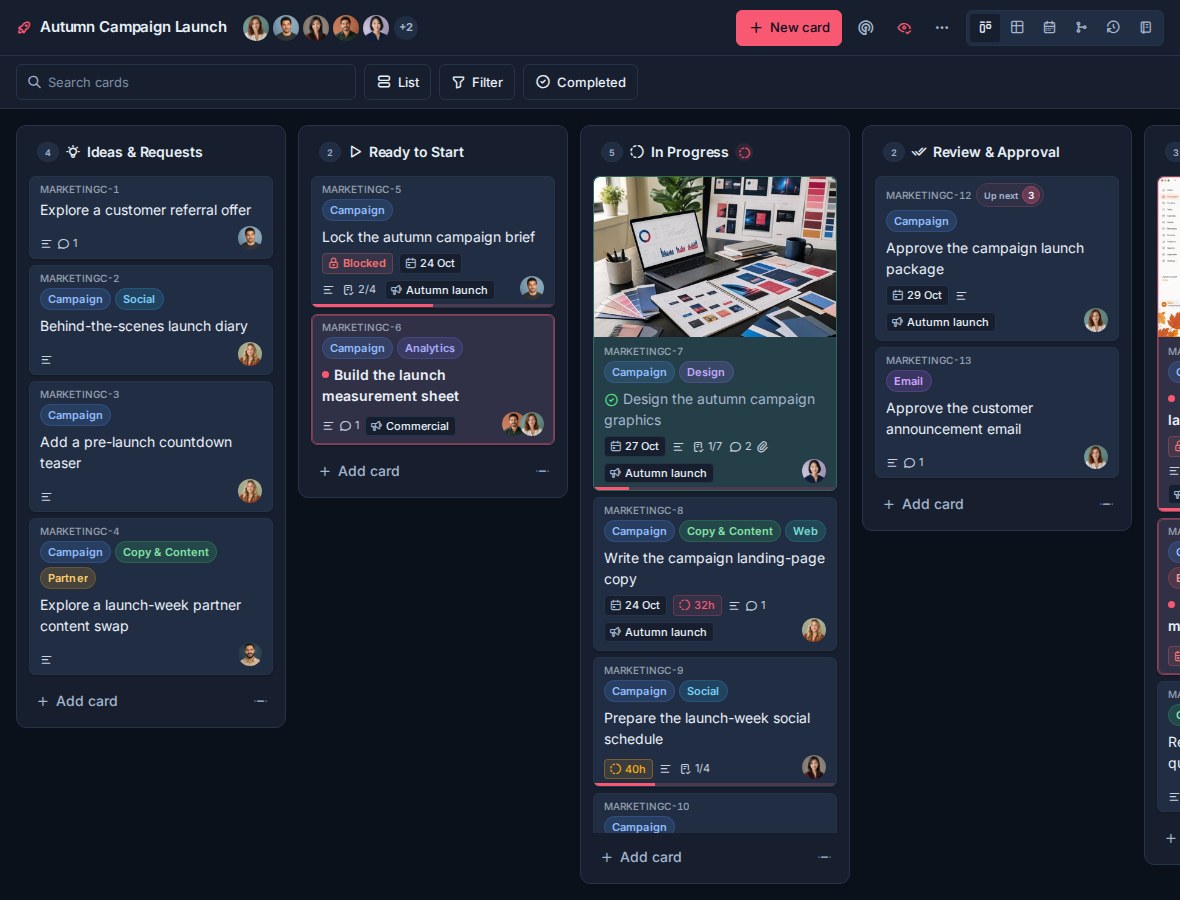
在瀏覽器中開啟您的 Web 域:
https://kanera.example.com
有用的檢查:
docker compose ps
docker compose logs -f api
docker compose logs -f worker
docker compose logs -f public-api
docker compose logs -f mcp
健康檢查:
curl https://kanera.example.com/api/health
curl https://api.kanera.example.com/health
curl https://mcp.kanera.example.com/health
只有在這些服務被暴露時,公共 API 和 MCP 檢查才會適用。
如果有東西不出來,透過工作 常見問題 按順序而不是按症狀。
配置您所需的
登入和使用看板不需要以下任何內容。 您可以隨時新增每個部分:
| 頁面 | 封面 |
|---|---|
| 環境變數參考 | 必需的秘密、公共 URL、訪問策略、儲存、交付、擴充套件、保留、監控和管理設定。 |
| 服務與路由 | 每個服務的功能、推薦的域、釋出埠和反向代理信任。 |
| 電子郵件與通知 | SMTP、瀏覽器推送、個人 ntfy/Gotify/webhook 目標和聊天目標。 |
| 整合與 API | 暴露公共 API 和 MCP、面向 AI 代理的 OAuth 和 Trello 附件複製。 |
| 儲存與備份 | 本地或 S3 上傳儲存、資料庫和檔案備份以及值得保密的資訊。 |
| 更新與擴充套件 | 更新到新版本和副本計數。 |
關於實施支援的部署參考,請參見 關於 Kanera 儲存庫中的 DEPLOY.md.