Autoanfitrión: introducción
Esta guía lo lleva desde un servidor vacío a una Kanera en ejecución en la que puede iniciar sesión.
Cubre las partes que toda implementación necesita: requisitos, capacidad, el archivo de entorno, inicio de la pila y confirmación de que funciona. Las piezas opcionales (la API pública, MCP, correo electrónico, almacenamiento y copias de seguridad) tienen cada una su propia página, vinculada al final.
Requisitos
Necesitas:
- Un servidor con Docker y Docker Compose.
- Un dominio que apunta al servidor.
- HTTPS frente a Kanera, generalmente a través de Caddy, Traefik, nginx o un balanceador de carga en la nube.
- Credenciales SMTP si desea que Kanera envíe correos electrónicos.
- Un plan para realizar copias de seguridad de los datos de PostgreSQL y los archivos cargados.
Capacidad de planificación
Kanera es liviano a escala de equipos pequeños. Su archivo de redacción no establece límites estrictos de memoria o CPU, y el servicio de migración se cierra después del inicio. La pila predeterminada ejecuta PostgreSQL, Valkey, dos réplicas de API, un trabajador, la API pública, MCP y nginx.
Úselos como puntos de partida y luego mida su propia actividad simultánea, archivos, integraciones y ventana de respaldo:
| equipo tipico | Capacidad inicial | disco local | Notas |
|---|---|---|---|
| Personal o ligeramente usado | 1 CPU virtual, 1 GiB de RAM | 10GB | uso API_REPLICAS=1 y deje el perfil de monitoreo opcional desactivado. |
| 1 a 25 usuarios activos | 1-2 vCPU, 2 GiB de RAM | 20 GB | Cómodo para la actividad normal del tablero, notificaciones e integraciones ligeras. |
| 26 a 100 usuarios activos | 2-4 vCPU, 4 GiB de RAM | 40 GB | Agrega margen para actividad simultánea, cargas, tráfico API, webhooks y caché de base de datos. |
| Más de 100 usuarios activos | 4+ vCPU, 8+ GiB de RAM | 80+ GiB | Realice una prueba de carga con datos representativos antes del lanzamiento, luego escale las réplicas de API y ajuste PostgreSQL a partir del uso observado. |
Se trata de líneas de base de planificación, no de límites estrictos para los usuarios ni de garantías de capacidad medidas. La actividad concurrente importa más que el número de cuentas registradas. El volumen y la retención de archivos suelen impulsar los requisitos de disco más que el propio Kanera. Mantenga las copias de seguridad de la base de datos y de los archivos cargados fuera del disco principal del servidor y alerte sobre el crecimiento del disco.
El perfil opcional de monitoreo de exportador, Prometheus, Grafana, Loki y Alloy agrega varios procesos. La guía de implementación estima aproximadamente entre 0,7 y 1,5 GiB de memoria adicional, según el volumen de registros y el uso del panel. Presupuesta eso por separado o ejecuta el monitoreo en otro host.
Para saber qué hace cada servicio y cuáles exponer, consulte Servicios y enrutamiento.
Descargar Kanera
Kanera se envía como imágenes de Docker prediseñadas. cada uno liberar incluye un listo para funcionar docker-compose.yml eso los atrae, por lo que no es necesario clonar el repositorio ni crear nada.
En el servidor, cree un directorio para Kanera y descargue el archivo de redacción y el archivo de entorno de ejemplo de la última versión:
mkdir kanera && cd kanera
curl -fsSLo docker-compose.yml https://github.com/happendev/Kanera/releases/latest/download/docker-compose.yml
curl -fsSLo .env https://github.com/happendev/Kanera/releases/latest/download/env.example
El archivo de redacción fija cada imagen en esa versión, por lo que nada cambia hasta que usted actualizar. Necesita Docker Compose 2.23 o posterior (docker compose version).
Configurar el archivo de entorno
Abierto .env y reemplace cada marcador de posición. Establezca los valores de producción requeridos:
WEB_ORIGIN=https://kanera.example.com
COOKIE_DOMAIN=kanera.example.com
COOKIE_SECURE=true
KANERA_ENVIRONMENT=production

POSTGRES_PASSWORD=<openssl rand -hex 32>
JWT_SECRET=<openssl rand -hex 32>
MCP_INTERNAL_SECRET=<openssl rand -hex 32>
MFA_ENCRYPTION_KEY=<openssl rand -hex 32>
MEDIA_SIGNING_SECRET=<openssl rand -hex 32>
SECRETS_ENCRYPTION_KEY=<openssl rand -hex 32>
Mantenga estos secretos estables durante las redespliegues. Cambiando JWT_SECRET cierra la sesión de los usuarios. Cambiando MFA_ENCRYPTION_KEY invalida los autenticadores inscritos y las impugnaciones de MFA. Cambiando MEDIA_SIGNING_SECRET invalida las URL de medios firmadas existentes. MCP_INTERNAL_SECRET autentica el servicio MCP en la API. SECRETS_ENCRYPTION_KEY protege los secretos de integración almacenados y debe ser distinto de JWT_SECRET.
El modo autohospedado es el predeterminado:
KANERA_DEPLOYMENT_MODE=self_hosted
No establezca variables de facturación alojadas de Stripe a menos que esté ejecutando una implementación alojada estilo Kanera SaaS.
Ver Referencia ambiental para entornos de producción y env.full.example para cada valor de ajuste opcional y predeterminado.
Iniciar Kanera
docker compose up -d
Docker extrae las imágenes y luego el servicio de migración configura la base de datos una vez antes. api, worker, y public-api empezar. El servicio MCP se inicia después de pasar la verificación de estado de la API pública.
Verifique el despliegue
Abra su dominio web en un navegador:
https://kanera.example.com
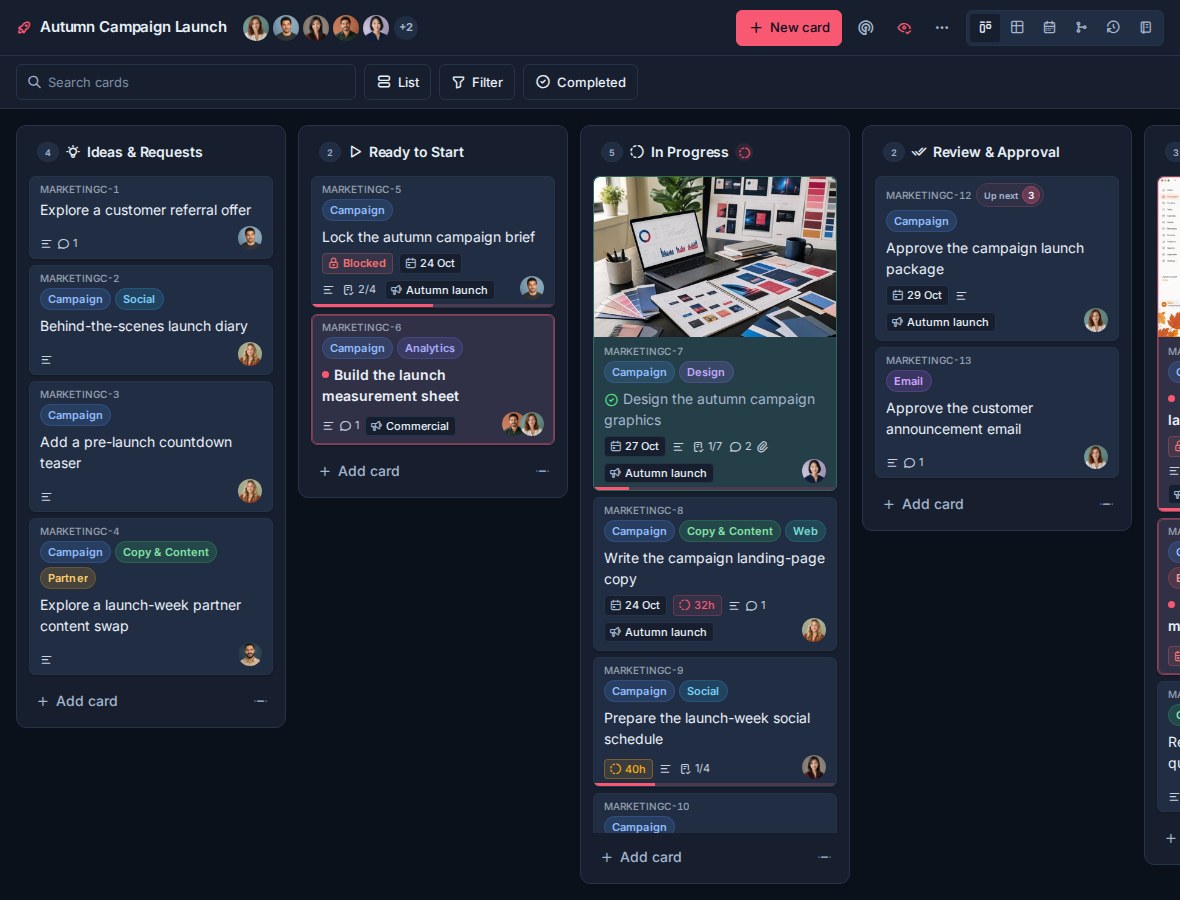
Comprobaciones útiles:
docker compose ps
docker compose logs -f api
docker compose logs -f worker
docker compose logs -f public-api
docker compose logs -f mcp
Controles de salud:
curl https://kanera.example.com/api/health
curl https://api.kanera.example.com/health
curl https://mcp.kanera.example.com/health
Las comprobaciones públicas de API y MCP solo se aplican si esos servicios están expuestos.
Si algo no surge, solucione el problema Problemas comunes en orden y no por síntoma.
Configura lo que necesitas
No se requiere nada de lo siguiente para iniciar sesión y utilizar los foros. Añade cada pieza cuando quieras:
| Página | Cubiertas |
|---|---|
| Referencia ambiental | Secretos requeridos, URL públicas, política de acceso, almacenamiento, entrega, escalado, retención, monitoreo y configuración de administración. |
| Servicios y enrutamiento | Qué hace cada servicio, dominios recomendados, puertos de publicación y confianza de proxy inverso. |
| Correo electrónico y notificaciones | SMTP, inserción de navegador, destinos personales ntfy/Gotify/webhook y destinos de chat. |
| Integraciones y API | Exponer la API pública y MCP, OAuth para agentes de IA y copia de archivos adjuntos de Trello. |
| Almacenamiento y copias de seguridad | Almacenamiento de carga local o S3, copias de seguridad de archivos y bases de datos, y los secretos que vale la pena guardar. |
| Actualizaciones y escalamiento | La actualización a una nueva versión y el recuento de réplicas. |
Para obtener la referencia de implementación respaldada por la implementación, consulte DEPLOY.md en el repositorio de Kanera.